
Bilan REACTIV ANSSI : 99 fuites rapportées au 1er octobre 2026
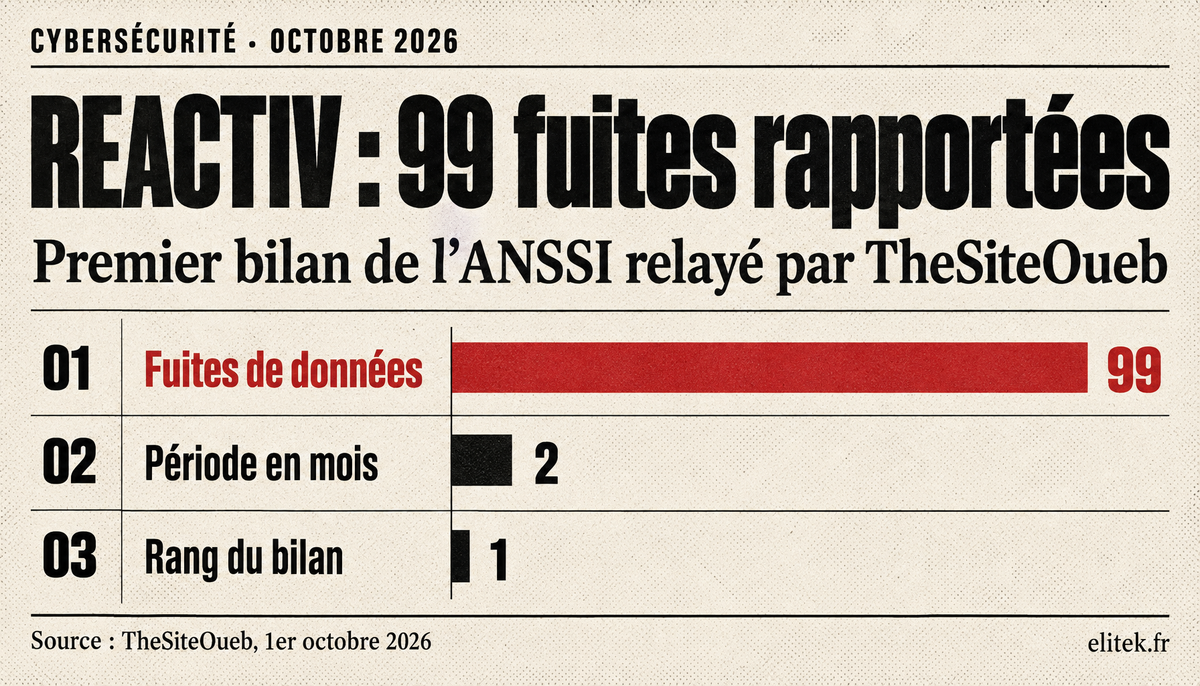
Selon TheSiteOueb, le premier bilan REACTIV de l’ANSSI recense 99 fuites en deux mois. Un repère à examiner pour revoir vos risques et votre préparation aux incidents, sans extrapoler.
En bref
Le 1er octobre 2026, TheSiteOueb présente le premier bilan REACTIV de l’ANSSI comme recensant un volume important de fuites de données sur une période d’observation limitée. Pour les responsables cybersécurité, risques et conformité, ce repère invite à revoir les scénarios de fuite et la préparation aux incidents, sans extrapoler à l’ensemble des organisations.
Le fait: 99 fuites rapportées en deux mois
Dans sa publication accessible via Google News, TheSiteOueb présente le bilan REACTIV de l’Agence nationale de la sécurité des systèmes d’information (ANSSI). Le média rapporte ce décompte de fuites de données (TheSiteOueb, publication consultée). L’information est donc attribuée à cette présentation journalistique du bilan, et non à une publication de l’agence consultée directement.
Ce total constitue un repère récent sur les fuites recensées dans le cadre du dispositif. Il ne permet pas, à lui seul, d’établir une répartition sectorielle, de qualifier la gravité des incidents ou de décrire la méthode de recensement. Il ne doit pas davantage être interprété comme une mesure exhaustive des fuites en France, ni comme la preuve d’une hausse: une telle conclusion demanderait un périmètre documenté et une série comparable.
Pour vous, responsables cybersécurité, risques et conformité, ce bilan peut alimenter la prochaine revue des incidents de votre système de management de la sécurité de l’information. Concrètement, vérifiez que votre registre distingue les fuites confirmées des signalements à qualifier, documente les données concernées et identifie le responsable du traitement de l’incident. Cette traçabilité vous permettra de présenter à la direction une appréciation de votre exposition fondée sur les faits internes, sans transposer mécaniquement le décompte rapporté.
Ce que ça change pour vos risques
Le bilan REACTIV de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), relayé par TheSiteOueb, fournit un point de départ pour réexaminer vos scénarios de fuite de données. Il ne mesure pas la probabilité d’un incident dans votre organisation: les événements recensés dans ce dispositif ne constituent pas, à eux seuls, une base statistique applicable à votre périmètre.
Pour votre prochaine revue des risques, confrontez chaque scénario aux données sensibles effectivement traitées, aux responsabilités attribuées et aux procédures de réponse déjà documentées. Vérifiez notamment qui peut qualifier une exposition, décider du confinement et mobiliser les fonctions juridique et conformité. Une procédure qui désigne un responsable sans préciser son pouvoir de décision mérite une correction opérationnelle, pas seulement une mise à jour rédactionnelle.
Dans un système de management de la sécurité de l’information (SMSI) fondé sur ISO/IEC 27001, cette revue sert à vérifier la cohérence entre les risques identifiés et leur traitement. Le bilan REACTIV n’ajoute aucune exigence normative: il apporte un éclairage externe à examiner selon vos activités, vos dépendances et vos obligations. La lecture des mesures de l’annexe A d’ISO 27001 par thème peut structurer ce travail, notamment autour des accès, de la protection des informations et de la gestion des incidents.
Consignez les écarts retenus dans votre plan de traitement, avec un responsable et une échéance. Vous disposerez ainsi d’actions traçables à présenter lors de la revue du SMSI.
Notre lecture: un signal à contextualiser
Ce bilan, présenté par TheSiteOueb, constitue un repère récent pour les responsables cybersécurité, risques et conformité. Pour Elitek, il mérite une revue opérationnelle. En revanche, le seul volume recensé ne permet de conclure ni à une hausse des fuites ni à un niveau de risque national: une telle lecture demanderait un périmètre d’observation explicite, des critères de recensement stables et des données comparables dans le temps.
Recenser les incidents documente les événements observés. Gérer les risques consiste à examiner les scénarios d’exposition, leurs conséquences et les mesures de traitement; démontrer la conformité suppose de vérifier les exigences applicables et les preuves correspondantes. Ces démarches se complètent, mais un registre d’incidents ou une procédure écrite ne suffit pas à établir l’efficacité des contrôles.
Dans votre revue, vérifiez que les accès aux données sensibles ont effectivement été réexaminés et que les droits retirés le sont dans les systèmes, avec une trace de validation. Pour la réponse aux incidents, rapprochez les actions prévues des comptes rendus d’exercice, des journaux exploitables et des corrections clôturées: vous pourrez ainsi identifier les mesures encore non vérifiées et attribuer leur suivi à un responsable.
Un système de management de la sécurité de l’information (SMSI) fournit un cadre pour organiser cette démarche, suivre les décisions et améliorer les contrôles. La certification de cette norme ne constitue toutefois pas une protection absolue contre les fuites: l’enjeu reste l’application effective des mesures, dans le périmètre concerné, et leur réévaluation lorsque l’exposition évolue.
Et maintenant: tester votre préparation
Le bilan REACTIV de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), relayé par TheSiteOueb, invite à vérifier votre capacité de réponse à une fuite de données. Pour votre prochaine revue de sécurité, choisissez un scénario lié à vos activités: par exemple, une suspicion d’extraction de fichiers clients depuis un compte prestataire disposant d’un accès distant.
Faites dérouler ce scénario par les équipes concernées, sans modifier les systèmes de production. Vérifiez qui qualifie l’incident, qui peut décider de suspendre l’accès et qui coordonne les fonctions juridique et conformité pour évaluer les obligations de notification. Demandez également comment les journaux, alertes et échanges utiles sont conservés: emplacement, accès autorisés et traçabilité des manipulations doivent être explicites, pas seulement supposés.
Consignez chaque écart dans un plan d’action: un responsable désigné, une échéance et une preuve attendue, telle qu’une procédure validée ou un test de récupération des journaux. Le guide Mettre en place un SMSI ISO 27001 en dix étapes peut structurer cette revue du système de management de la sécurité de l’information (SMSI), en reliant les constats aux risques, aux responsabilités et à l’amélioration continue.
Si cette revue révèle un besoin de compétences pour structurer le SMSI, la formation ISO 27001 Lead Implementer constitue une option: la formule Elitek en distanciel avec formateur coûte 3 690 € TTC, examen inclus. Elle n’est pas éligible au CPF. Les corrections identifiées peuvent commencer sans attendre une formation.
Se former avec Elitek
Elitek, organisme certifié Qualiopi, propose une formation dédiée à ce sujet, finançable par votre entreprise ou votre OPCO, disponible en distanciel comme en présentiel. Découvrez la formation Elitek correspondante et son accompagnement vers la certification.
Sources
Passez à l'action
Envie de vous former sur ce sujet ?
Découvrez nos formations certifiantes éligibles CPF, OPCO et France Travail. Sessions en ligne et en présentiel partout en France.
À lire aussi
Articles similaires
Actualité
IA : les compétences attendues des juniors évoluent en septembre 2026
Le 16 septembre 2026, le Forum économique mondial souligne que les postes juniors exposés à l’IA exigent davantage de compétences auparavant associées aux seniors, notamment le leadership.
7 octobre 2026
Actualité
PMI Global Summit 2026 : rendez-vous à Detroit du 21 au 24 octobre
Le PMI réunira les professionnels du projet à Detroit du 21 au 24 octobre 2026. Un rendez-vous pour interroger les usages de l’IA, le leadership et les évolutions du métier.
3 octobre 2026
Actualité
Elitek devient partenaire de formation Microsoft
Elitek est désormais partenaire de formation Microsoft : formations officielles Azure, sécurité du cloud et de l’IA et Power Platform, formateurs certifiés Microsoft et examen de certification inclus.
2 octobre 2026