DGFiP : un rapport ANSSI signalé le 30 septembre 2026
Programmez! signale un rapport ANSSI sur le piratage de la DGFiP. Les éléments disponibles appellent une lecture prudente, sans extrapoler sur les failles ni sur les conséquences.
En bref
Le 30 septembre 2026, Programmez! signale la publication d’un rapport de l’ANSSI consacré au piratage de la DGFiP et évoquant des manques de sécurité. L’item disponible ne détaille ni les failles ni leurs conséquences. Pour les responsables sécurité et projets IT, la priorité consiste à retrouver le document institutionnel avant toute transposition.
Le rapport signalé par Programmez!
Selon l’item de Programmez! daté du 30 septembre 2026, relayé par Google Actualités, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) aurait publié un rapport consacré au piratage de la Direction générale des finances publiques (DGFiP). Cette annonce est attribuée au média et ne constitue pas une analyse directe du document institutionnel.
Le titre évoque des « manques de sécurité ». Cette formulation impose d’examiner les constats de l’ANSSI avant de qualifier les défaillances. Elle ne permet pas, à elle seule, d’identifier une vulnérabilité, un défaut d’architecture ou une responsabilité opérationnelle. La référence à retenir reste donc le rapport officiel de l’agence.
La chronologie appelle la même prudence. La date mentionnée concerne l’item journalistique et ne doit pas être assimilée à la publication du rapport institutionnel ou à celle du piratage.
Pour votre veille sécurité, classez ce signalement comme une publication médiatique à rapprocher du document ANSSI avant de l’intégrer à un comité des risques. Si vous pilotez un projet IT, ne transformez pas ce titre en exigence technique: rattachez toute évolution du plan de sécurité à un constat institutionnel précis et à son applicabilité à votre système d’information.
Les questions pour les responsables sécurité et projets IT
Programmez! signale la publication par l’Agence nationale de la sécurité des systèmes d’information (ANSSI) d’un rapport consacré au piratage de la Direction générale des finances publiques. Ce retour institutionnel peut nourrir votre gouvernance des systèmes d’information: il invite à examiner la manière dont les risques sont identifiés, traités et suivis, sans présumer que votre organisation présente les mêmes faiblesses.
Lorsque le rapport sera accessible, sa lecture pourra s’appuyer sur les questions suivantes, sans préjuger de son contenu:
- Périmètre examiné: quels systèmes, activités et acteurs entrent dans l’analyse, et quelles limites encadrent les conclusions ?
- Constats documentés: quelles observations sont étayées, par quelles preuves, et dans quel contexte ?
- Recommandations: quelles actions sont proposées, avec quelles dépendances et quelles conditions de mise en œuvre ?
- Responsabilités: quels rôles sont concernés par le traitement des constats et la validation des mesures ?
Pour votre prochain comité sécurité ou projet, séparez l’examen technique des constats de l’arbitrage sur les priorités, les ressources et les délais. Désignez les personnes chargées de chaque décision et définissez les preuves attendues pour clôturer une action, comme un résultat de test, une configuration vérifiée ou une validation formelle, plutôt qu’un simple statut « réalisé ». Cette traçabilité peut s’appuyer sur un registre des risques et des réponses reliant chaque action à son responsable et à sa preuve de réalisation.
Notre lecture: vérifier avant de transposer
Programmez! signale la publication, par l’Agence nationale de la sécurité des systèmes d’information (ANSSI), d’un rapport consacré au piratage de la Direction générale des finances publiques (DGFiP). Son titre évoque des manques de sécurité. Pour Elitek, ce retour institutionnel peut nourrir la prévention, mais un titre de presse ne suffit ni à établir un diagnostic technique ni à désigner des responsabilités.
Nous n’en déduisons rien sur le mode d’intrusion, les données éventuellement touchées, l’ampleur des conséquences ou les mesures qui auraient manqué à la DGFiP. Ces points doivent être établis à partir des constats documentés par l’ANSSI, dans leur périmètre et avec leurs éventuelles réserves. Attribuer une cause précise à l’incident sur cette seule base reviendrait à transformer une alerte éditoriale en conclusion d’enquête.
Pour votre prochain comité de sécurité ou de pilotage IT, rattachez chaque enseignement retenu à un constat du rapport, puis vérifiez sa pertinence pour vos actifs, vos accès et vos dépendances techniques. Avant d’inscrire une correction au plan d’action, demandez à l’équipe sécurité de confirmer que l’exposition concernée existe dans votre environnement.
La gouvernance sert alors à attribuer les décisions, organiser leur suivi et documenter l’acceptation des risques. L’analyse des vulnérabilités et leur correction exigent une expertise technique dédiée, capable de qualifier l’exposition et de vérifier l’efficacité des remédiations. Un suivi rigoureux ne remplace pas cette validation.
Retrouver le document et préparer une revue interne
Le signalement de Programmez! fait état d’un rapport de l’Agence nationale de la sécurité des systèmes d’information (ANSSI) consacré au piratage de la Direction générale des finances publiques. Avant de diffuser une synthèse, recherchez le document sur les canaux officiels de l’ANSSI et vérifiez son titre, sa date, son périmètre et ses conditions d’accès. Si vous ne le retrouvez pas, conservez cette information comme un signalement médiatique à confirmer, sans attribuer à l’agence des conclusions techniques non consultées.
Pour votre revue interne, préparez une note structurée autour de rubriques distinctes:
- Faits établis: éléments vérifiés, accompagnés de leur source et de leur date.
- Informations manquantes: contenu du rapport, systèmes concernés et portée des constats restant à confirmer.
- Questions pour l’équipe sécurité: exposition éventuelle de votre environnement, contrôles à examiner et preuves à réunir.
En comité projet, utilisez cette note pour demander une analyse de pertinence à votre responsable sécurité. N’inscrivez une action corrective au suivi qu’après validation de son applicabilité à vos systèmes, avec un responsable et un critère de clôture. Une démarche de gouvernance peut s’appuyer sur les principes présentés dans notre article consacré à la mise en place d’un SMSI ISO 27001, sans préjuger des failles évoquées.
Enfin, distinguez un éventuel besoin de compétences en pilotage de la remédiation cyber. À titre de repère budgétaire facultatif, la formation Elitek pour préparer la certification PMP coûte 2 490 € TTC, examen inclus (fiche formation Elitek, grille du 7 octobre 2026). Elle ne constitue pas une réponse technique à cet incident.
Sources
Passez à l'action
Envie de vous former sur ce sujet ?
Découvrez nos formations certifiantes éligibles CPF, OPCO et France Travail. Sessions en ligne et en présentiel partout en France.
À lire aussi
Articles similaires
Actualité
PLF 2027 et CPF : des évolutions envisagées, pas encore adoptées
Le CPF figure parmi les sujets du projet de budget 2027, selon la Revue fiduciaire. Pour les salariés, l’enjeu est de suivre le texte sans confondre propositions et règles applicables.
17 octobre 2026
Actualité
SAFe : de nouvelles exigences CEU dès le 1er octobre 2027
Annoncée le 11 octobre 2026, la politique CEU de Scaled Agile modifiera les conditions de renouvellement dès octobre 2027. Les volumes requis dépendront du niveau de certification.
14 octobre 2026
Actualité
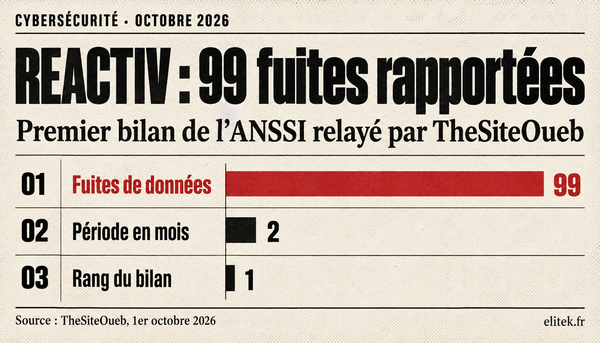
Bilan REACTIV ANSSI : 99 fuites rapportées au 1er octobre 2026
Selon TheSiteOueb, le premier bilan REACTIV de l’ANSSI recense 99 fuites en deux mois. Un repère à examiner pour revoir vos risques et votre préparation aux incidents, sans extrapoler.
10 octobre 2026